
15 ottobre 2026
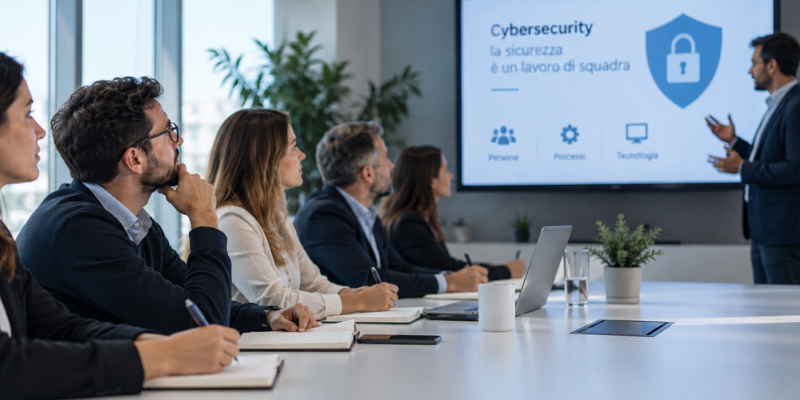
Quando si parla di cybersecurity, l’attenzione si concentra spesso su infrastrutture, software e sistemi di protezione. Ma c’è un altro elemento altrettanto importante: le persone che ogni giorno utilizzano quegli strumenti.
Per questo la formazione sulla sicurezza informatica non dovrebbe essere considerata un’attività riservata al reparto IT. Deve coinvolgere tutta l’azienda.
La cybersecurity riguarda tutta l’azienda
Ogni collaboratore, indipendentemente dal proprio ruolo, può trovarsi a gestire informazioni, accedere ad applicazioni aziendali, utilizzare dispositivi o ricevere comunicazioni potenzialmente rischiose.
Un errore può quindi avere conseguenze che vanno oltre la singola persona.
Questo non significa considerare i dipendenti come un “punto debole”, ma riconoscere che la sicurezza è una responsabilità condivisa. Una persona che sa riconoscere una richiesta sospetta, verificare un mittente o segnalare tempestivamente un’anomalia contribuisce concretamente alla protezione dell’organizzazione.
Formazione: dalla teoria alla pratica
La formazione efficace non consiste soltanto nello spiegare che cos’è il phishing o nel ricordare di utilizzare password sicure.
Il vero obiettivo è aiutare le persone a riconoscere i rischi nel momento in cui si presentano e a sapere come comportarsi.
Per questo il Security Awareness Training dovrebbe partire da situazioni realistiche e vicine alla quotidianità lavorativa:
- una richiesta urgente di pagamento;
- un’email che sembra provenire da un collega;
- un link contenuto in un messaggio apparentemente legittimo;
- una richiesta di condividere credenziali o informazioni riservate;
- un allegato inatteso.
Allenarsi su questi scenari permette di trasformare la conoscenza teorica in una competenza concreta.
La formazione deve essere continua
Le minacce cambiano continuamente e con esse cambiano anche le tecniche utilizzate dai cybercriminali. È in quest’ottica che una formazione una tantum non è più sufficiente.
Non servono lunghe sessioni formative: pillole brevi, aggiornamenti periodici, esempi pratici e simulazioni permettono di mantenere alta l’attenzione senza interrompere l’operatività.
Tra gli strumenti più utili ci sono le simulazioni di phishing, che permettono di verificare concretamente la capacità degli utenti di riconoscere una minaccia e di trasformare eventuali errori in occasioni di apprendimento.
Un percorso di Security Awareness personalizzato, continuo e misurabile
Per questo proponiamo un servizio di Security Awareness Training personalizzato, continuo e misurabile, progettato in base ai ruoli, ai comportamenti e al profilo di rischio dell’organizzazione.
Il percorso comprende:
- lezioni brevi inserite nel flusso di lavoro e fruibili da qualsiasi dispositivo;
- simulazioni di phishing personalizzate e imprevedibili, basate su scenari realistici e minacce aggiornate;
- feedback immediato dopo le simulazioni, per trasformare l’errore in apprendimento senza un approccio punitivo;
- contenuti urgenti per informare rapidamente gli utenti sulle nuove minacce;
- analisi dei risultati per individuare trend, gruppi vulnerabili, aree su cui intervenire e misurare l’evoluzione della consapevolezza nel tempo;
- report e registri automatizzati utili per governance, audit e compliance.
L’obiettivo è fare della sicurezza un’abitudine: formare, verificare, misurare e migliorare nel tempo.
Formazione e tecnologia devono lavorare insieme
Preparare le persone non significa affidare loro tutta la responsabilità della sicurezza.
La cybersecurity più efficace nasce dalla combinazione di persone consapevoli e strumenti adeguati.
Il nostro team, con sede a Lissone in Brianza e operativo in tutta Italia, è a disposizione per aiutarti a costruire un percorso di Security Awareness Training adatto alla tua organizzazione.
Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.