Autore: Stefano Corti Compagnoni

Cybersecurity & Compliance
Voucher Cloud & Cybersecurity: scopri cosa finanzia e tutte le scadenze

1 ottobre 2026

La cybersecurity non è più soltanto una questione tecnica. Per le aziende significa proteggere dati, infrastrutture e continuità operativa, ma anche rispondere a un quadro normativo sempre più articolato.

In questo scenario si inserisce il Voucher Cloud & Cybersecurity, che mette a disposizione 150 milioni di euro per sostenere le imprese negli investimenti dedicati alla trasformazione digitale e alla sicurezza informatica. Il contributo può coprire fino al 50% delle spese ammissibili, per un massimo di 20.000 euro. Il piano di spesa deve inoltre prevedere almeno 4.000 euro di spese ammissibili.

Per le aziende che stanno affrontando anche il percorso previsto dalla NIS2, il Voucher può rappresentare un’opportunità da valutare per sostenere alcuni degli interventi tecnologici necessari a rafforzare la propria infrastruttura e la gestione della sicurezza.

Voucher Cloud & Cybersecurity: come funziona

La misura è rivolta a PMI e lavoratori autonomi e prevede un contributo a fondo perduto per investimenti in servizi e soluzioni legati al Cloud e alla cybersecurity. 

Per accedere all’agevolazione, i prodotti e servizi devono essere acquistati da fornitori presenti nell’elenco dei soggetti abilitati dal MIMIT, come Efuture, che può affiancare le imprese nella progettazione e realizzazione di interventi finanziabili volti a rendere le infrastrutture IT più sicure, resilienti e preparate ad affrontare le minacce informatiche.

Cosa si può finanziare?

Cybersecurity

Tra le soluzioni finanziabili rientrano:

  • servizi di cybersecurity;
  • firewall e sistemi anti-intrusione;
  • antivirus e strumenti di protezione degli endpoint;
  • crittografia dei dati;
  • SIEM e sistemi di monitoraggio avanzato;
  • strumenti per la gestione delle vulnerabilità;
  • soluzioni per il controllo degli accessi e la gestione delle identità (IAM);
  • sistemi per la protezione di email, dispositivi ed endpoint;
  • hardware per la sicurezza informatica.

Si tratta di tecnologie che possono contribuire a costruire un sistema di protezione più strutturato, intervenendo su monitoraggio, prevenzione, gestione delle vulnerabilità, identità e risposta alle minacce.

Cloud e Business Continuity

Il Voucher comprende anche interventi legati al Cloud Computing, tra cui:

  • infrastrutture IaaS;
  • software SaaS;
  • backup e storage;
  • Disaster Recovery;
  • VPN;
  • servizi di configurazione, monitoraggio e supporto.
E la NIS2? Dove si incontrano i due percorsi

Per le aziende coinvolte nella NIS2, il Voucher può essere valutato come strumento per sostenere alcuni degli interventi tecnologici necessari a rafforzare sicurezza e resilienza. Non si tratta di un finanziamento specifico per la NIS2, ma di un’opportunità da considerare nella pianificazione degli investimenti.

La categorizzazione di attività, servizi e asset aiuta a individuare le priorità, mentre la Business Impact Analysis permette di tradurle in impatti operativi, economici e reputazionali.

Le date da segnare in agenda

Per accedere al Voucher è importante arrivare preparati all’apertura dello sportello.

20 ottobre 2026 · ore 12:00
Apertura della fase di compilazione della domanda.

10 novembre 2026 · ore 12:00
Apertura della presentazione delle domande.

20 gennaio 2027 · ore 12:00
Termine per la presentazione, salvo esaurimento anticipato delle risorse.

Le domande saranno gestite secondo l’ordine cronologico di presentazione, fino all’esaurimento delle risorse disponibili. Per questo, arrivare all’apertura con progetto e documentazione già predisposti è importante.

Dalla valutazione alla realizzazione

Efuture può affiancare le aziende dalla scelta degli interventi alla loro realizzazione, individuando le soluzioni più adatte alle esigenze dell’organizzazione e supportando il percorso di implementazione.

Il Voucher è un’opportunità da preparare oggi.

Il nostro team, con sede in Brianza e operativo in tutta Italia, è disponibile per approfondire il funzionamento del Voucher Cloud & Cybersecurity e valutare gli interventi più adatti alla tua azienda.

Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.
 

Inside Efuture
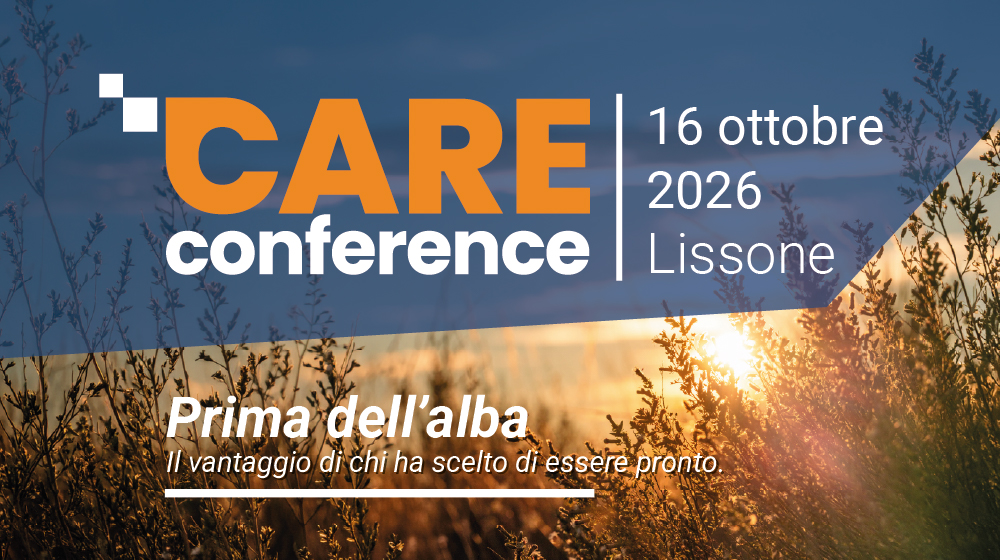
Care Conference 2026: Prima dell’alba. il vantaggio di chi ha scelto di essere pronto

25 settembre 2026

16 ottobre 2026 · S-Loft, Lissone

Ci sono momenti in cui il futuro non è ancora visibile, ma è già possibile prepararsi a ciò che sta per arrivare.

È da questa idea che nasce la Care Conference 2026, l’evento di Efuture dedicato all’innovazione, alla cybersecurity e alle trasformazioni che stanno cambiando il modo in cui le aziende lavorano e prendono decisioni.

Quest’anno il filo conduttore sarà “Prima dell’alba. Il vantaggio di chi ha scelto di essere pronto.” AI, cloud e cybersecurity non sono più scenari lontani: stanno entrando nelle organizzazioni e richiedono nuove competenze, nuove strategie e una maggiore consapevolezza.

La Care Conference vuole quindi essere un momento concreto di confronto: non solo per capire cosa sta cambiando, ma soprattutto per riflettere su cosa possiamo fare oggi per prepararci al domani.

Una giornata per incontrarsi, ascoltare e confrontarsi

QUANDO: venerdì 16 ottobre, dalle 9:30 alle 18:00.

DOVE: S-Loft , via Alfred Nobel, 33/C a Lissone (MB).

Una location pensata per alternare momenti di approfondimento e confronto a occasioni più informali di incontro. La giornata inizierà con la registrazione e il welcome coffee, per poi entrare nel vivo degli interventi nella sala Cargo.

Il programma accompagnerà i partecipanti attraverso diversi aspetti della trasformazione digitale, con momenti dedicati agli interventi degli speaker, sessioni parallele, un game time e momenti di networking. La giornata si concluderà con i saluti finali e l’AperiNetwork.

AI, cloud e cybersecurity: i temi al centro della giornata

Il programma della Care Conference attraverserà alcuni dei temi più rilevanti per le aziende che oggi stanno affrontando la trasformazione digitale.

Si parlerà di:  

  • Intelligenza artificiale e AI Agents

Governance, identità, autorizzazioni e approccio Zero Trust per comprendere come adottare gli AI Agents in modo sicuro e controllato.

  • Cybersecurity

Gestione delle infrastrutture, sistemi di monitoraggio, SOC e MDR, business continuity e protezione delle identità digitali e dei dati.

  • Cloud e sovranità del dato

Opportunità e implicazioni del cloud per le aziende, con un focus sul controllo dei dati e delle infrastrutture.

  • Formazione e security awareness

Il ruolo delle persone nella sicurezza aziendale e l’importanza di costruire una cultura della cybersecurity.

  • Sviluppo cognitivo e nuove tecnologie

Un confronto su come AI e strumenti digitali stanno modificando il nostro modo di pensare, comunicare, lavorare e prendere decisioni.

Gli speaker della Care Conference 2026

A portare sul palco punti di vista, competenze ed esperienze diverse saranno professionisti e professioniste provenienti dal mondo della tecnologia, della cybersecurity, della consulenza, della comunicazione e della ricerca.

Tra gli ospiti della Care Conference 2026 ci saranno Riccardo Cozzi e Andrea Nori di Microsoft, Matteo Brusco di N-able, Andrea Buratti di Innovazione Digitale, Luca Benaglio di Coretech, David Jaksic di Intrusa, Gianluca Boldizzoni di Timenet Spa e i professionisti e le professioniste di Efuture.

A chiudere il programma sarà un panel dedicato allo sviluppo cognitivo e alle nuove tecnologie, con Valeria Sebri, Carlotta Clavarino, Edoardo Morelli: tre prospettive diverse per riflettere su come la tecnologia stia cambiando il nostro modo di pensare, comunicare, lavorare e prendere decisioni.

Il futuro non aspetta

Riserva il tuo posto alla Care Conference 2026. 

16 ottobre 2026 · S-Loft, Lissone

Vieni a confrontarti con professionisti e professioniste del settore, scoprire nuovi scenari e costruire insieme le prossime direzioni dell’innovazione.


Cybersecurity & Compliance
Proteggere l’identità digitale: il primo passo per una cybersecurity efficace

11 settembre 2026

Quando si parla di sicurezza informatica, uno degli elementi più esposti agli attacchi è l’identità digitale. 

Ogni account rappresenta una possibile porta d’accesso ai dati e ai sistemi aziendali. 

Per questo, proteggere identità e credenziali è diventato uno degli aspetti più importanti di una strategia di cybersecurity.

Password: la prima linea di difesa

Nonostante siano il metodo di autenticazione più diffuso, le password continuano a rappresentare uno dei punti più deboli della sicurezza aziendale.

Password semplici, riutilizzate su più servizi o condivise tra colleghi aumentano significativamente il rischio di compromissione.

Per ridurre questo rischio è fondamentale adottare alcune buone pratiche:

  • utilizzare password lunghe e complesse;
  • evitare il riutilizzo delle stesse credenziali;
  • affidarsi a un password manager per gestire gli accessi in modo sicuro;
  • aggiornare le password quando necessario.
L’autenticazione multifattore (MFA): un livello di protezione in più

Anche una password robusta può essere sottratta attraverso tecniche di phishing, malware o data breach.

L’autenticazione multifattore (MFA) aggiunge un secondo livello di verifica, richiedendo ad esempio un codice temporaneo, un’app di autenticazione o un dato biometrico.

In questo modo, anche se una password viene compromessa, l’accesso ai sistemi risulta molto più difficile.

Controllare chi può accedere

Proteggere l’identità significa anche garantire che ogni utente possa accedere solo alle risorse realmente necessarie per il proprio lavoro.

Una gestione efficace degli accessi permette di:

  • ridurre la superficie di attacco;
  • limitare i movimenti laterali in caso di compromissione;
  • mantenere un maggiore controllo sugli ambienti aziendali.
Il principio del privilegio minimo

Uno dei principi fondamentali della sicurezza informatica è il Least Privilege: ogni utente dovrebbe disporre esclusivamente dei privilegi necessari per svolgere le proprie attività.

Limitare i permessi riduce il rischio che un errore umano o un account compromesso possano avere conseguenze estese sull’intera infrastruttura.

Lo stesso principio vale anche per gli account amministrativi, che dovrebbero essere utilizzati solo quando realmente necessario e monitorati con particolare attenzione.

La sicurezza dell’identità è un processo continuo

La protezione dell’identità richiede un approccio strutturato e completo che integri autenticazione multifattore (MFA), gestione degli accessi, controllo dei privilegi e monitoraggio continuo delle identità aziendali.

Tuttavia, anche le soluzioni più efficaci possono essere compromesse da un comportamento poco consapevole. Per questo è fondamentale affiancare alle tecnologie un percorso di formazione continuo, che aiuti gli utenti a riconoscere i rischi e ad adottare buone pratiche nella quotidianità.

Proteggere le identità digitali è una priorità anche nella tua azienda?

Il nostro team, con sede in Brianza e operativo in tutta Italia, è a disposizione per aiutarti a progettare la strategia di Identity Security più adatta a te.

Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.

Infrastruttura Efuture
Strategie & Soluzioni IT
Ad agosto tutto rallenta. Tranne i rischi per la tua infrastruttura IT.

21 agosto 2026

Con l’arrivo di agosto molte aziende riducono l’attività, gli uffici si svuotano e il personale va in ferie. È una pausa necessaria, ma c’è un aspetto che continua a lavorare senza interruzioni: l’infrastruttura IT.

Gli aggiornamenti continuano a essere rilasciati, possono verificarsi guasti hardware, anomalie di sistema o tentativi di attacco informatico. Se questi eventi passano inosservati, il rischio è ritrovarsi al rientro con servizi bloccati o problemi che avrebbero potuto essere evitati.

È proprio in questi momenti che emerge il valore di una gestione IT continuativa.

Safe Support: non una semplice assistenza, ma una gestione proattiva

Quando si parla di assistenza informatica, spesso si immagina un tecnico che interviene quando qualcosa smette di funzionare.

Safe Support nasce con una logica diversa.

È il servizio di assistenza gestita di Efuture che mantiene l’infrastruttura IT costantemente monitorata, aggiornata e protetta, riducendo la probabilità che i problemi si presentino.

L’obiettivo non è semplicemente risolvere un guasto, ma garantire che i sistemi continuino a funzionare correttamente nel tempo – in altre parole, si passa da una gestione reattiva, basata sulle emergenze, a un presidio operativo costante.

Un unico punto di controllo per tutta l’infrastruttura

Uno dei principali punti di forza di Safe Support è la gestione centralizzata.

In molte aziende gli interventi vengono eseguiti su richiesta, spesso con strumenti differenti e senza una visione complessiva dell’infrastruttura. Questo rende più difficile individuare anomalie e verificare lo stato dei sistemi.

Safe Support, invece, permette di gestire in modo uniforme tutte le componenti dell’infrastruttura IT, mantenendo sempre sotto controllo:

  • inventario di hardware e software;
  • aggiornamenti e patch di sicurezza;
  • stato dei servizi e delle prestazioni;
  • distribuzione di software e configurazioni;
  • anomalie e alert;
  • documentazione tecnica e report periodici.
Il pacchetto sicurezza: protezione integrata degli endpoint

Oggi la continuità operativa passa anche dalla protezione delle singole postazioni di lavoro. 

Tra le funzionalità disponibili rientrano:

  • gestione della crittografia dei dischi: protegge i dati aziendali in caso di furto o smarrimento di un dispositivo;
  • controllo delle periferiche USB: limita l’utilizzo di supporti rimovibili non autorizzati e riduce il rischio di diffusione di malware o di sottrazione dei dati;
  • gestione dei privilegi di amministrazione: impedisce installazioni non autorizzate e riduce la possibilità che modifiche accidentali o software non controllati compromettano la sicurezza dell’ambiente di lavoro.
Pronto a rendere la tua infrastruttura IT più sicura e resiliente?

Ogni azienda ha esigenze diverse, ma tutte condividono un obiettivo: garantire continuità operativa, ridurre i rischi e avere la certezza che l’infrastruttura IT sia sempre sotto controllo.

Con Safe Support, Efuture affianca le aziende nella gestione quotidiana dei sistemi informatici, offrendo un servizio proattivo, centralizzato e costruito sulle reali necessità dell’organizzazione.

Contattaci: il nostro team, con sede in Brianza e operativo in tutta Italia, è a disposizione per aiutarti a individuare la soluzione più adatta al tuo ambiente IT.

Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.
Cybersecurity & Compliance
L’Intelligenza Artificiale riscrive le regole del cybercrime.

24 luglio 2026

C’è stato un momento in cui riconoscere un attacco informatico era relativamente semplice. Bastava osservare alcuni dettagli: una mail scritta in modo poco convincente, un mittente insolito, un logo sgranato o un link sospetto.

Oggi non è più così.

L’Intelligenza Artificiale ha cambiato le regole del gioco. Le tecnologie generative e predittive permettono ai cybercriminali di creare attacchi sempre più credibili, personalizzati e veloci, rendendo sempre più difficile distinguere una comunicazione autentica da un tentativo di frode.

Il cybercrimine è in crescita.

I dati del Rapporto Clusit 2026* confermano questa evoluzione: il cybercrime continua a crescere e l’AI sta accelerando la capacità degli attaccanti di individuare vulnerabilità e costruire campagne di phishing efficaci.

L’intelligenza artificiale non ha inventato nuovi crimini, ma ha industrializzato quelli esistenti, abbassando drasticamente la barriera d’ingresso per i criminali meno esperti e riducendo a zero il time-to-exploit (il tempo che passa tra la scoperta di una vulnerabilità e il lancio dell’attacco).

Ma come cambia, concretamente, la minaccia all’interno del perimetro aziendale?

Come cambia la minaccia.

Le minacce oggi si muovono su tre direttrici principali:

  • phishing iper-personalizzato: l’AI è in grado di analizzare in pochi istanti siti web aziendali, comunicati stampa, profili LinkedIn e contenuti pubblici, ricostruendo il linguaggio e il contesto di un’organizzazione. Il risultato sono email perfettamente scritte, coerenti con lo stile aziendale e spesso riferite a progetti o attività realmente in corso. Riconoscerle soltanto “a colpo d’occhio” è ormai quasi impossibile;
  • voci e video non sono più una garanzia: clonare la voce di un fornitore o di un dirigente senior partendo da pochi secondi di audio presi da un video su YouTube o LinkedIn è ormai una realtà accessibile. Queste truffe non passano più solo da una mail, ma da una telefonata o da una videochiamata simulata;
  • malware adattivo e scansione autonoma: i software malevoli supportati dall’AI sono in grado di testare i sistemi di difesa aziendali, rilevare le contromisure e modificare il proprio codice in tempo reale per mimetizzarsi ed eludere i comuni antivirus.
La sicurezza parte dalle persone.

In questo scenario la cybersecurity non può più essere considerata una responsabilità esclusiva del reparto IT.

Il primo obiettivo degli attaccanti è spesso far leva sulla vulnerabilità umana, per questo costruire una cultura della sicurezza è oggi uno degli investimenti più importanti che un’azienda possa fare.

Significa:

  • formare il personale con continuità, utilizzando simulazioni realistiche di phishing e social engineering;
  • introdurre procedure di verifica per le richieste più sensibili, soprattutto quando riguardano pagamenti, dati riservati o credenziali;
  • adottare un modello di sicurezza basato sul principio del “non fidarsi mai, verificare sempre”, limitando gli accessi e controllando costantemente identità e dispositivi.
L’AI può diventare anche la migliore alleata della difesa.

La stessa tecnologia che rende più sofisticati gli attacchi può aiutare le aziende a proteggersi.

Le moderne piattaforme di cybersecurity sfruttano l’Intelligenza Artificiale per analizzare grandi quantità di dati, individuare comportamenti anomali in tempo reale e intervenire prima che una minaccia possa trasformarsi in un incidente.

L’obiettivo non è sostituire le persone, ma permettere loro di prendere decisioni più rapide e consapevoli.

Prepararsi oggi significa essere più resilienti domani.

L’era dell’AI non deve spaventare, ma deve spingere a un cambio di passo. Prepararsi in anticipo, comprendere le nuove dinamiche del rischio e investire sulla consapevolezza delle proprie persone è l’unico modo per trasformare la complessità tecnologica in un ambiente di lavoro sicuro e resiliente.

Sai quanto è realmente preparata la tua azienda di fronte ai nuovi attacchi informatici basati sull’AI? 

Contattaci: il nostro team, con sede in Brianza e operativo in tutta Italia, è a disposizione per aiutarti a individuare la soluzione più adatta al tuo ambiente IT.

Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.

*Rapporto Clusit 2026: di cosa si tratta?

Il Rapporto Clusit è il documento di riferimento sulla sicurezza informatica in Italia, redatto annualmente dall’Associazione Italiana per la Sicurezza Informatica (CLUSIT). L’edizione 2026 fotografa uno scenario senza precedenti: nell’ultimo anno gli attacchi cyber gravi a livello globale sono cresciuti del 49%, registrando il record storico di 5.265 incidenti.

Strategie & Soluzioni IT
Quando un backup non basta: perché servono copie multiple e una protezione off-site.

10 luglio 2026

Molte aziende scoprono il vero valore del backup solo quando ne hanno bisogno. Un guasto hardware, un errore umano o un attacco ransomware possono compromettere dati essenziali e interrompere l’operatività nel giro di pochi minuti.

Eppure, avere una sola copia di dati salvata non significa automaticamente essere al sicuro.

Per questo oggi si parla sempre più spesso di backup off-site e copie multiple, elementi fondamentali di una strategia di protezione realmente efficace.

Perché una sola copia può non essere sufficiente.

Immaginiamo un’azienda che ogni sera salva una copia dei propri dati su un dispositivo presente nello stesso ufficio.

Finché tutto funziona, il sistema sembra affidabile. Ma cosa succede se un ransomware colpisce l’intera rete aziendale? O se un incendio, un furto o un grave guasto coinvolgono anche il luogo in cui è conservato il backup?

In questi casi, sia i dati originali sia la loro copia potrebbero andare persi o non essere più accessibili.

Per questo la continuità operativa non dipende solo dall’avere un backup, ma dalla certezza di poter recuperare rapidamente i dati quando serve davvero.

Il valore del backup off-site. 

Un backup off-site consiste nel conservare almeno una copia dei dati in una posizione fisicamente separata dall’infrastruttura aziendale, ad esempio in un data center sicuro.

Questa separazione rappresenta un ulteriore livello di protezione garantendo dati sempre disponibili per il ripristino.

È una scelta che riduce sensibilmente il rischio di perdita definitiva delle informazioni e aumenta la resilienza dell’organizzazione.

Una strategia moderna combina spesso un backup locale, utile per ripristini molto rapidi, con una copia off-site.

Copie multiple: una buona pratica che fa la differenza.

Un’altra buona pratica? Creare copie multiple dei dati.

Nel mondo IT esiste una regola semplice ma molto efficace, conosciuta come 3-2-1, che suggerisce di mantenere: 

  • almeno tre copie dei dati;
  • su due supporti differenti;
  • con almeno una copia conservata off-site.

Questo approccio aiuta l’azienda a gestire sia gli imprevisti quotidiani sia gli incidenti più gravi, limitando il rischio di fermi operativi e di vere e proprie crisi aziendali. 

Safe Backup Server: una protezione completa su più livelli.

Safe Backup Server nasce per trasformare queste buone pratiche in una strategia di protezione concreta.

La soluzione permette di:

  • effettuare backup automatici dei dati aziendali verso un data center protetto e crittografato;
  • proteggere le informazioni da ransomware, guasti hardware e cancellazioni accidentali;
  • affiancare Safe Backup Local, creando una seconda copia dei dati all’interno della rete aziendale per velocizzare il ripristino;
  • gestire il backup senza supporti esterni e senza investimenti in hardware dedicato.

Il risultato è una strategia che combina copie multiple, protezione off-site e tempi di recupero più rapidi, contribuendo a garantire la continuità operativa dell’azienda.

Se domani perdessi tutti i dati, saresti davvero in grado di recuperarli?

In Efuture affianchiamo le aziende nella progettazione di strategie di backup e protezione dei dati costruite sulle reali esigenze operative, aiutandole a ridurre i rischi e a garantire la continuità del business.

Vuoi capire se la tua attuale strategia di backup è davvero in grado di proteggere la tua azienda? 

Contattaci: il nostro team, con sede in Brianza e operativo in tutta Italia, è a disposizione per aiutarti a individuare la soluzione più adatta al tuo ambiente IT.

Scrivici a [email protected] o chiamaci al 039 945 1118 per maggiori informazioni.


Cybersecurity & Compliance
Safe Office 365: come abbiamo evoluto la protezione antispam per contrastare le minacce più sofisticate.

26 giugno 2026

Conosci come si stanno evolvendo le minacce di phishing?

Se fino a qualche anno fa le email fraudolente erano spesso facili da individuare, oggi lo scenario è cambiato drasticamente.

Perché oggi il classico antispam non basta più.

Oggi, le email fraudolente utilizzano un linguaggio naturale, imitano lo stile di comunicazione aziendale e sfruttano più spesso l’intelligenza artificiale per rendere gli attacchi sempre più credibili.

Per questo motivo la protezione della posta elettronica deve essere in grado di analizzare indicatori più complessi e riconoscere messaggi difficili da individuare anche da un occhio esperto. 

Le evoluzioni introdotte in Safe Office 365.

Per rispondere a questo scenario abbiamo potenziato il servizio antispam di Safe Office 365 con tecnologie di analisi più avanzate.

La protezione analizza indicatori più sofisticati, tra cui:

  • pattern di scrittura sospetti;
  • anomalie nel comportamento del mittente;
  • tentativi di impersonificazione;
  • caratteristiche tipiche degli attacchi di phishing costruiti con l’AI.

L’obiettivo è identificare comunicazioni fraudolente prima che raggiungano la casella degli utenti.

Protezione specifica contro gli attacchi BEC.

Tra le minacce più pericolose ci sono gli attacchi Business Email Compromise (BEC), dove i cybercriminali cercano di impersonare amministratori delegati, responsabili finanziari o altre figure chiave dell’organizzazione per indurre dipendenti e collaboratori a eseguire pagamenti, condividere informazioni riservate o modificare coordinate bancarie.

Safe Office 365 integra controlli avanzati per rilevare tentativi di impersonificazione delle figure più esposte.

La sicurezza riguarda anche la posta in uscita.

La protezione della posta elettronica non riguarda soltanto i messaggi ricevuti.

Una casella compromessa può infatti diventare uno strumento utilizzato dagli attaccanti per:

  • inviare email fraudolente;
  • distribuire malware;
  • colpire clienti e fornitori;
  • compromettere la reputazione del dominio aziendale.

Per questo Safe Office 365 è in grado di bloccare attività sospette prima che possano generare conseguenze economiche e reputazionali.

Tra le funzionalità disponibili rientrano:

  • monitoraggio degli invii anomali;
  • soglie configurabili sul numero di email inviate;
  • prevenzione di campagne malevole;
  • policy di sicurezza outbound;
  • protezione della reputazione del dominio;
  • controlli DLP e cifratura per la tutela dei dati sensibili.

Ad esempio, se un account compromesso inizia improvvisamente a inviare centinaia di email in pochi minuti, il sistema può intervenire automaticamente limitando la propagazione dell’attacco.

Una gestione completa dell’ambiente Microsoft 365.

La sicurezza della posta rappresenta uno degli elementi più critici di Microsoft 365, ma non è l’unico aspetto da presidiare.

Il servizio include anche:

  • casella di posta Microsoft 365;
  • licenze Microsoft 365 e gestione dei rinnovi;
  • backup automatico dei dati Microsoft 365;
  • protezione delle identità e delle credenziali;
  • supporto operativo e assistenza ordinaria;
  • aggiornamento continuo delle funzionalità di sicurezza.
Contattaci e scopri tutti i vantaggi.

Il nostro team, con sede in Brianza, è operativo in tutta Italia e affianchiamo le aziende in percorsi di compliance digitale realizzati su misura.

Supportiamo aziende e organizzazioni nella progettazione e nella gestione della sicurezza IT, aiutandole a proteggere ambienti Microsoft 365 sempre più esposti a minacce evolute.

Vuoi approfondire tutte le funzionalità incluse in Safe Office 365?

Scrivi a [email protected] oppure contattaci al numero 039 945 1118.

Cybersecurity & Compliance
Safe SIEM: perché conservare i log fa la differenza.

12 giugno 2026

Ogni giorno nei sistemi aziendali accadono centinaia di attività: accessi utenti, modifiche alle configurazioni, operazioni amministrative, tentativi di autenticazione. Presi singolarmente possono sembrare eventi normali.

Poi, settimane dopo, emerge un problema: un accesso sospetto, una perdita di dati o un’anomalia segnalata durante una verifica interna.

E a quel punto arriva la domanda: cosa è successo?

Ogni sistema lascia delle tracce. Il problema è riuscire a leggerle. 

Il modo migliore per risalire all’origine del problema è attraverso i log: tracce digitali che raccontano cosa accade ogni giorno nei sistemi aziendali.

Il problema è che spesso sono distribuiti tra piattaforme diverse, disponibili per periodi limitati oppure semplicemente troppo numerosi per essere analizzati manualmente.

Quando però serve ricostruire un incidente, è indispensabile avere una visione chiara e organizzata. 

Le norme si sono evolute cambiando il mercato.

Oggi questo tema è ancora più rilevante con l’entrata in vigore della Direttiva NIS2, che alza in modo significativo gli standard di cybersecurity richiesti alle aziende, contribuendo a far evolvere l’intero mercato verso modelli più strutturati, sicuri e resilienti.

Oggi, per restare competitivi, la conformità a NIS2 e l’adozione di standard riconosciuti come ISO 27001 non rappresentano più un semplice plus, ma una necessità imprescindibile per tutelare il business, rafforzare la fiducia dei clienti e rispondere alle nuove aspettative di sicurezza della filiera, oltre a poter accedere a concorsi e bandi pubblici.

La gestione dei log nel contesto NIS2.

La conservazione dei log deve essere pensata per garantire tracciabilità, sicurezza e disponibilità delle prove in caso di incidente.

I log devono essere:

  • completi e utili;
  • protetti da modifiche e cancellazioni;
  • conservati per un tempo adeguato;
  • consultabili rapidamente;
  • monitorati e analizzati;
  • coerenti e leggibili.

Non si tratta quindi di un archivio passivo, ma uno strumento essenziale per prevenire, rilevare, dimostrare e gestire gli incidenti di cybersecurity.

La nostra soluzione è Safe SIEM.

Safe SIEM risponde a tutte queste richieste e non solo. 

Il servizio infatti:

  • raccoglie e conserva inalterati i log nel tempo;
  • centralizza dati provenienti da sistemi differenti;
  • supporta attività di verifica e conformità normativa;

inoltre

  • monitora eventi e attività sospette;
  • rileva comportamenti anomali;
  • segnala configurazioni errate;
  • aiuta a identificare le vulnerabilità.

Safe SIEM non accumula dati, ma li trasforma in informazioni utili

Come affianchiamo le aziende?

Il nostro team, con sede in Brianza, è operativo in tutta Italia e affianchiamo le aziende in percorsi di compliance digitale realizzati su misura.

Vuoi approfondire Safe SIEM e capire come può integrarsi nel tuo ambiente IT? 

Scrivi a [email protected] o chiama il 039 945 1118 per avere maggiori informazioni.

Cybersecurity & Compliance
Phishing e lavoro in mobilità: come difendersi con Safe DNS.

22 maggio 2026

Sei in trasferta, collegato al Wi-Fi dell’hotel o sotto rete 5G.
Ricevi un’email: “Nuova busta paga disponibile. Scansiona il QR code.”

Un gesto rapido. Scansioni. Accedi. Inserisci le credenziali.

Tutto sembra normale, ma non lo è: la pagina è un clone perfetto del portale aziendale e in pochi secondi, senza accorgertene, i tuoi dati finiscono nelle mani sbagliate.

Il vero rischio è fuori dal perimetro aziendale.

Oggi molti attacchi non avvengono più dentro l’azienda, ma fuori: in mobilità, su reti non protette, in momenti di distrazione. È qui che le difese tradizionali non bastano più.

La nostra soluzione? Safe DNS.

Uno scudo che interviene prima ancora che il pericolo si manifesti e blocca automaticamente domini malevoli, siti di phishing e contenuti pericolosi.

Come funziona Safe DNS.

Il servizio viene configurato a livello di firewall e dispositivi aziendali, con policy personalizzate in base alle esigenze.

Il vero punto di forza è l’Agent installato su PC, che estende la protezione anche fuori dalla rete aziendale creando un perimetro virtuale sempre attivo, riducendo il rischio di phishing, malware ed errori umani anche in mobilità.

Quando viene rilevata una minaccia durante la navigazione:

  • l’accesso al sito viene bloccato immediatamente;
  • è possibile richiedere una verifica al team tecnico.

Il tutto con un monitoraggio continuo, attivo 24/7.

Non solo sicurezza, anche efficienza.

Safe DNS è anche uno strumento per migliorare l’uso della rete aziendale:

  • filtra contenuti non pertinenti durante l’orario lavorativo;
  • blocca pubblicità e contenuti invasivi;
  • permette di controllare l’accesso a intere categorie di siti;
  • mantiene la navigazione più veloce e focalizzata sul lavoro.

Una rete più pulita è anche una rete più produttiva.

Non aspettare il prossimo attacco informatico.

Le minacce oggi non sono più eccezioni, ma una presenza costante, spesso nascosta nei contesti più ordinari.

Safe DNS riduce questo rischio in modo automatico, continuo e invisibile.

La sicurezza non può dipendere solo dall’attenzione dell’utente, ma deve appoggiarsi a un sistema progettato per anticipare e bloccare i pericoli al posto nostro.

Scrivi a [email protected] o chiama il 039 945 1118 per scoprire ulteriori informazioni su Safe DNS o attivarlo subito.


Cybersecurity & Compliance
Password vs Passkey: due sistemi di sicurezza a confronto.

8 maggio 2026

Ogni giorno interagiamo con decine di servizi che richiedono una prova della nostra identità per garantirci l’accesso. In questo contesto, stiamo assistendo a una fase di transizione: da un lato la consolidata password, dall’altro l’emergente passkey.

Scopriamo insieme nel dettaglio questi due strumenti.

La nuova frontiera della sicurezza: le passkey.

Le passkey rappresentano un’evoluzione importante nel mondo della sicurezza: non sono codici che l’utente deve ricordare, ma chiavi crittografiche digitali.

L’autenticazione avviene tramite un dispositivo come uno smartphone e un parametro biometrico come l’impronta digitale o il volto. Quando si effettua l’accesso, il dispositivo crea un legame crittografico con il sito web.

Le passkey sono intrinsecamente resistenti al phishing, poiché non esiste una stringa di testo che l’utente possa inavvertitamente comunicare a un malintenzionato. Nonostante gli evidenti vantaggi, il supporto non è ancora universale. Molti sistemi legacy o servizi meno aggiornati non sono pronti per le passkey, richiedendo ancora l’uso delle password tradizionali.

Uno strumento consolidato: la password.

La password è il metodo di autenticazione che si basa su una stringa di caratteri che viene confrontata con quella memorizzata dal server: se corrispondono, l’accesso è garantito.

Da un lato la password è una tecnologia universale. Ogni sito web o applicazione esistente supporta le password, rendendole uno standard accessibile su qualsiasi dispositivo, indipendentemente dal sistema operativo o dall’hardware. 

Dall’altro la sicurezza di una password dipende interamente dalla sua complessità e dalla sua unicità. Questo aspetto può creare un problema: ricordarle tutte è impossibile e organizzarle in modo sicuro è complesso.

Gestire la complessità aziendale con Safe Pass.

Proprio per superare i limiti logistici delle password, nascono servizi specializzati come Safe Pass per gestire le tue credenziali aziendali in modo semplice e protetto. Con questo servizio è possibile:

  • salvare e organizzare in modo sicuro tutte le password;
  • accedere ai servizi aziendali con un solo clic, eliminando la fatica mnemonica;
  • generare chiavi complesse e uniche per ogni account;
  • condividere credenziali in modo protetto con i colleghi o utenti esterni;
  • monitorare accessi e attività, recuperando rapidamente i dati senza rischio di smarrimenti.
Password o passkey: cosa scegliere? 

La scelta tra password e passkey spesso dipende dal servizio che si sta utilizzando. Mentre il mondo si muove gradualmente verso sistemi senza password, la realtà operativa quotidiana, specialmente in ambito aziendale, richiede ancora la gestione di un gran numero di credenziali tradizionali.

In questo scenario ibrido, l’adozione di un sistema di gestione come Safe Pass garantisce che la transizione tecnologica non avvenga a discapito della produttività o della sicurezza, offrendo un controllo centralizzato e sicuro su tutte le porte d’accesso della propria infrastruttura digitale.

Scrivi a [email protected] o chiama il 039 945 1118 per avere maggiori informazioni su Safe Pass o attivarlo subito.


Aperte le iscrizioni alla CARE CONFERENCE 2026
This is default text for notification bar